


다수의 공유기를 사용하는 환경에서의 ARP-Spoofing 차단 기능
HTSC_administrator
view : 3331
다수의 공유기를 사용하는 환경에서의 ARP-Spoofing 차단 기능활용에 대해서 알아보겠습니다.
공유기의 특정 동작에 의해 ARP Spoofing 으로 탐지되는 경우가 있습니다.
아래의 예시와 함께 해당 현상과 이에 대한 조치를 알아보도록 하겠습니다.
<사용 환경>
-보안스위치에서 ARP Spoofing 차단 기능 사용
-보안스위치 하단에 다수의 (유/무선)공유기 사용
<사용 목적>
-공유기의 특정 동작에 의해 공유기 하단 사용자 서비스 불가 현상 발생
-이 경우 예외 처리를 위해 arp-spoofing-permit-mask 기능 사용
<구성 예시>
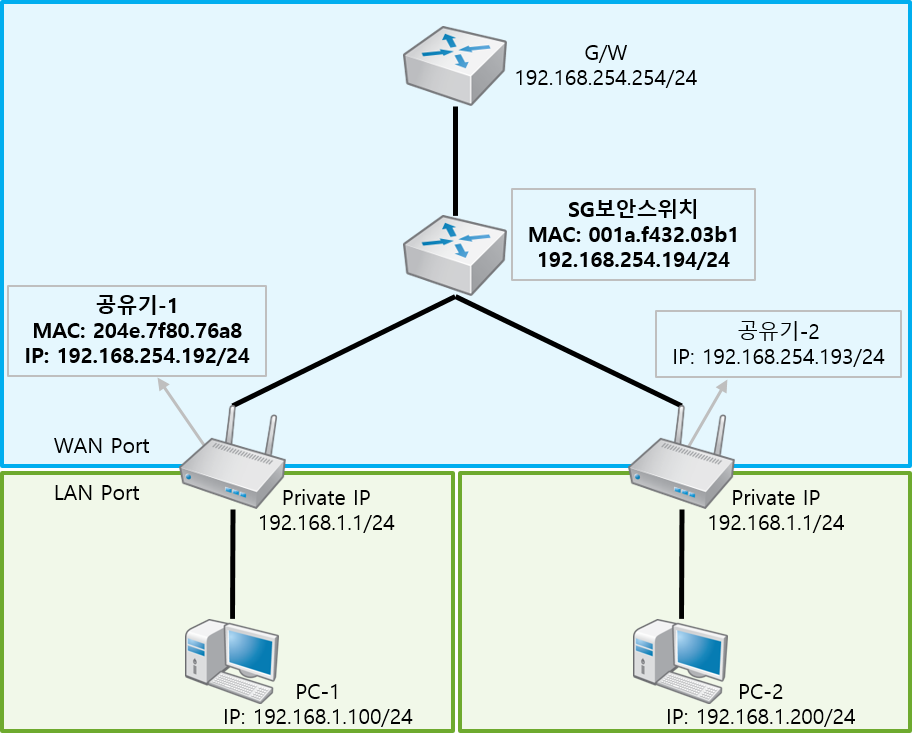
<공유기 동작 특성>
-DNS 서버 또는 외부 IP가 존재 하는지를 확인하는 동작을 비주기적으로 수행
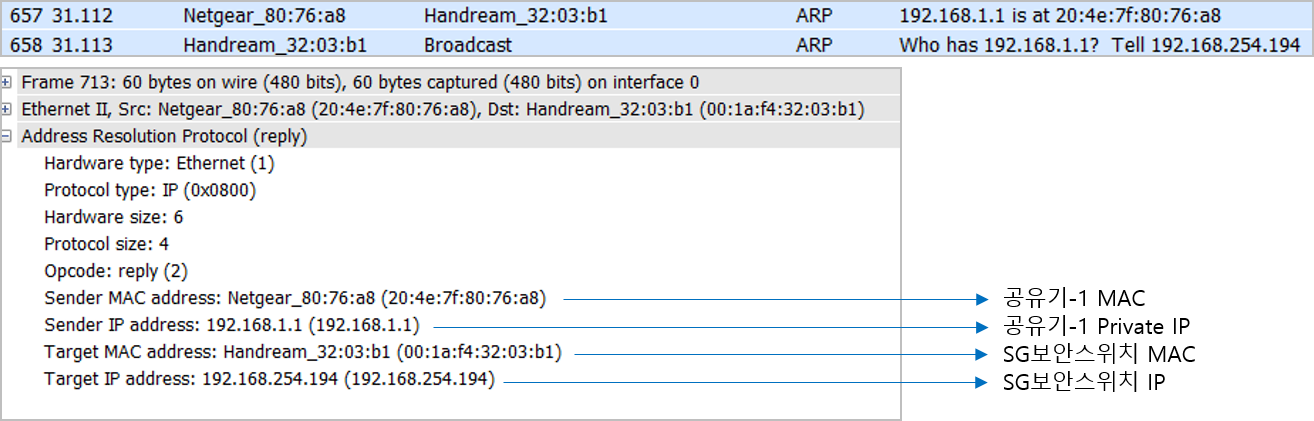
-공유기 내부에 사전 정의된 DNS IP 또는 외부IP 로 WAN Port를 통해 ARP 패킷을 전송
-해당 패킷의 필드 값
<SG보안스위치 ARP Spoofing 차단 기능>
-ARP spoofing 공격이란 ARP 프로토콜의 취약점을 이용하여 상대방을 속이는 행위
-이를 방지하고자 MDS ARP spoofing 기능을 사용
-예시와 같이 다수의 공유기가 위 동작을 동시에 수행하면 ARP Spoofing 으로 인지(정상동작)
<mds arp-spoofing-permit-mask 기능>
-이와 같은 상황에서 mds arp-spoofing-permit-mask 기능을 이용해 예외처리 가능
-지정된 mask bit 수에 따라 Sender IP 와 Target IP를 비교하여 차단 수행 여부를 판단
-ARP Spoofing 공격이 동일 네트워크에서 발생하는 특성을 활용하여 적용한 기능
<mds arp-spoofing-permit-mask 적용 예시>
- 위 구성도의 환경을 가정하여 적용방법 예시
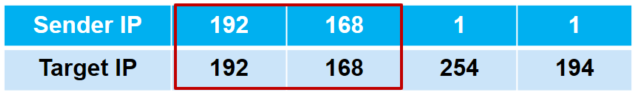
-mds arp-spoofing-permit-mask 16 지정 시
-Bit Mask 16 비트 범위까지 비교
-조건이 동일 네트워크이기 때문에 ARP spoofing 공격을 차단(비정상 적용)
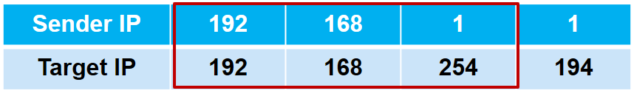
-mds arp-spoofing-permit-mask 24 지정 시
-Bit Mask 24 비트 범위까지 비교
-조건이 다른 네트워크이기 때문에 ARP spoofing 공격을 차단하지 않음(올바른 적용)
<제약사항>
-공유기 내부와 외부가 IP 대역이 동일하다면 Bit Mask로 도 구분하기 어려울 수 있음
-이러한 경우, mds arp-spoofing-permit-mask 기능 사용이 제한됨
-공유기의 Default 사설 대역으로 주로 쓰이는 대역은 다음과 같음
- 192.168.0.0/24
- 192.168.1.0/24
- 192.168.123.0/24
-따라서, 로컬 대역이 공유기 내부 IP 대역과 같은 경우, 기능 사용에 제약 사항이 따를 수 있음
지금까지 ARP Spoofing 사용 환경에서 공유기 동작에 의한 차단 예외처리 방법을 알아보았습니다.
감사합니다.