VIPM [ 라우터 IP 보호 기능]
HanDreamnet
view : 1137
VIPM 에서는 스위치, 라우터, GATEWAY, 서버 등과 같은 중요 장비들의 IP 보호기능을 지원하여 IP충돌시 발생할 수 있는 네트워크 장애를 예방합니다.
보호 적용된 IP 와 동일하게 중복되는 IP는 VIPM에서 탐지하고 SG Switch에서 원천차단 됩니다.
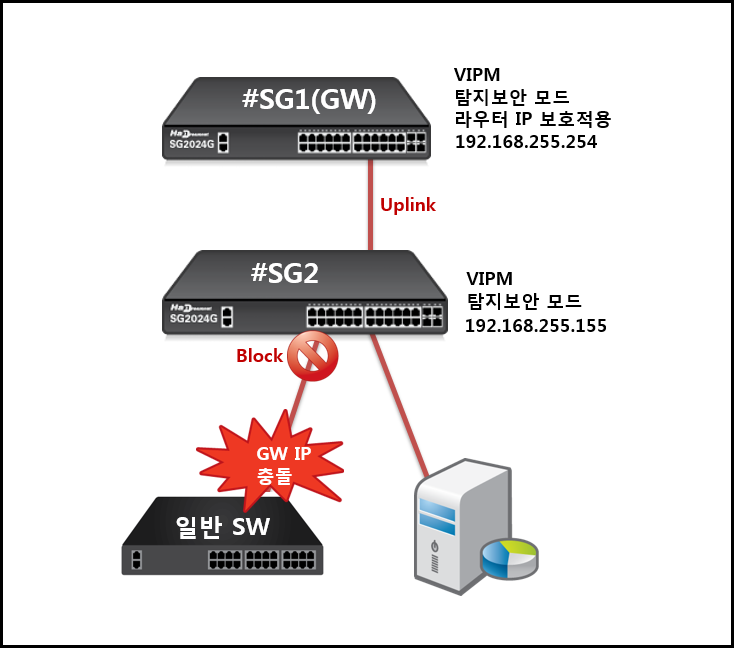
[TEST 환경]
1) #SG1,2 Switch 를 VIPM 연동 후 탐지보안 모드 적용
2) 일반 Switch 에서 GW IP 192.168.255.254 설정 후 트래픽 발생
3) #SG1 에서 GW IP 192.168.255.254 보호적용할 경우 #SG1 에서 일반SW MAC Block
4) #SG2 에서 GW IP 192.168.255.254 보호적용할 경우 #SG2 에서 일반SW MAC Block
[STEP 1]
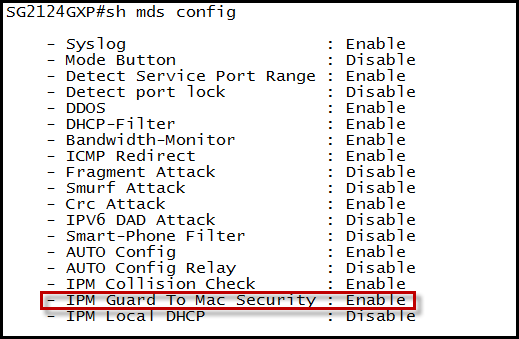
SG Series CLI 설정은 Default enable 입니다.
추가설정 없이 VIPM 연동만으로 사용이 가능합니다.
관련설정은 mds ipm-guard-to-mac-security 이며
show mds config 명령으로 설정상태를 확인할수 있습니다.
[STEP 2]
#CASE 1
구성도를 기준으로 #SG1(GW) Switch 에서만 자신의 IP 보호적용
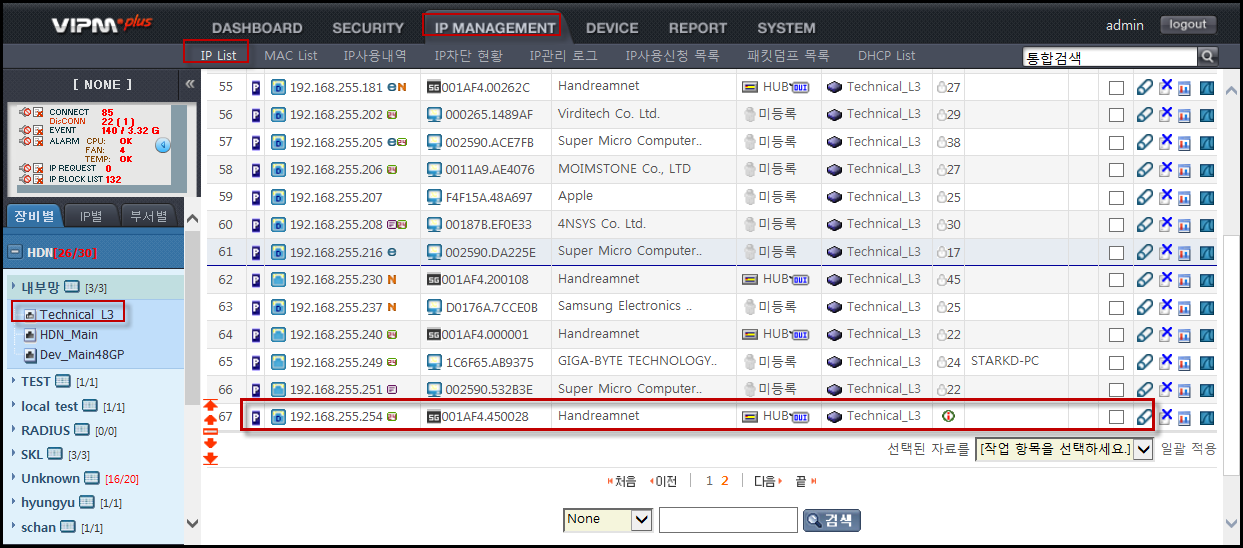
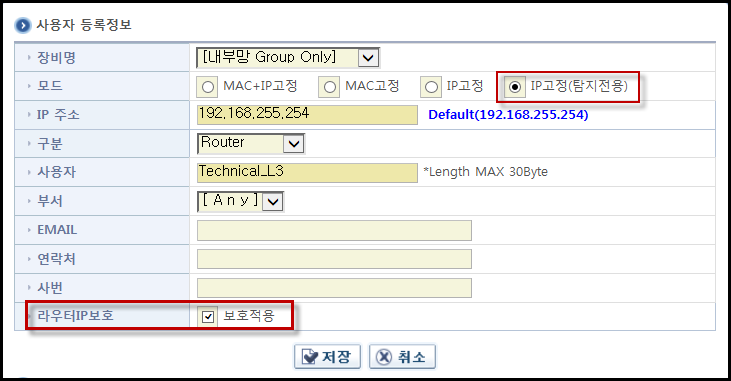
1) VIPM Device List 에서 GW 장비를 클릭한뒤 IP MGMT--->IP LIST 에서 자신의 IP (보호대상 IP) 192.168.255.254 를 찾습니다.
※ 오른쪽 상단의 통합검색창 에서 대상IP를 검색하실 수 있습니다.
2) 사용자 신규 등록 아이콘을 클릭하여 보호적용 등록을 합니다.
- 모드 를 IP 고정 (탐지전용) 으로 변경하시면 라우터 IP보호 메뉴가 생성 됩니다.
- 보호적용을 체크한뒤 저장합니다.
# CASE 2
구성도를 기준으로 #SG2 Switch 에서 GW IP 보호적용
1) 보호 적용 방법은 동일하지만 중요한 차이점이 있습니다.
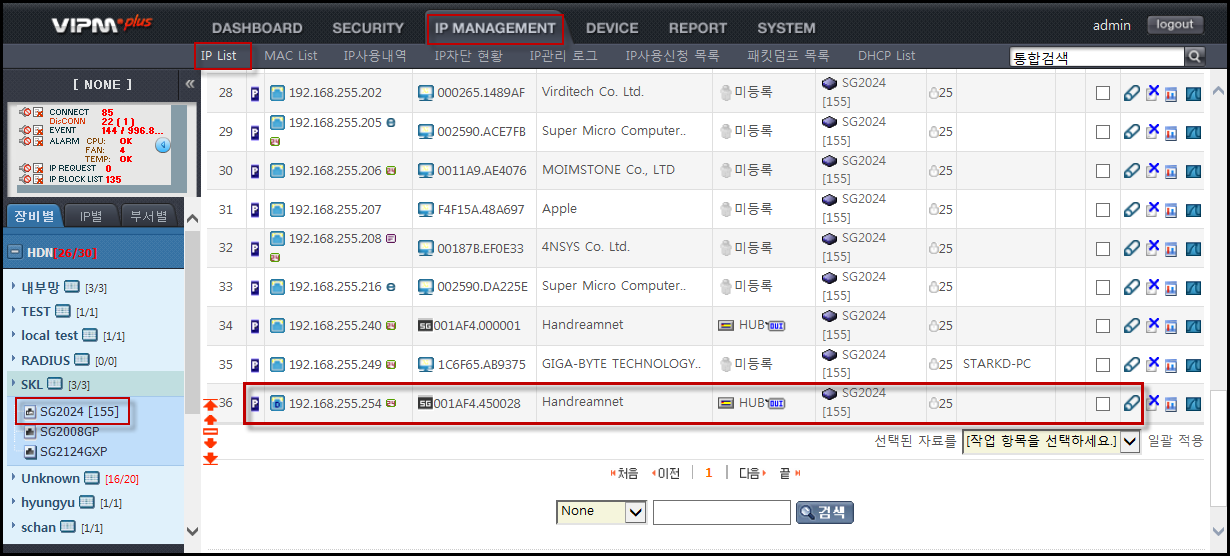
#SG2 Switch IP List 에서 Uplink 연결된 GW IP 를 IP 보호적용 등록 한다는 것입니다.
2) VIPM에서 IP/MAC 정보를 수집하기 위해서는 SG Switch 의 mds ipm-port [port range] 설정이 되어야 하며
[port range] 에서는 Uplink 가 제외됩니다.
3) ipm-port 설정이 제외된 Uplink port 에서 IP/MAC 정보를 수집하기 위해 SG Switch 에서 다음 설정을 추가합니다.
---> SG2124GXP(config)#mds arp-list send-port all
---> mds ipm-port 설정을 하지않는 Uplink interface 의 IP/MAC 까지 수집.
---> #SG2 Switch 에서 GW 정보 수집후 보호적용
4) 해당 설정이 추가되면 #SG2 Switch에서 Uplink 로 연결된 GW IP/MAC 정보를 수집할 수 있습니다.
5) #SG2 Switch 에서 GW IP 를 수집 후 보호 적용 등록합니다.
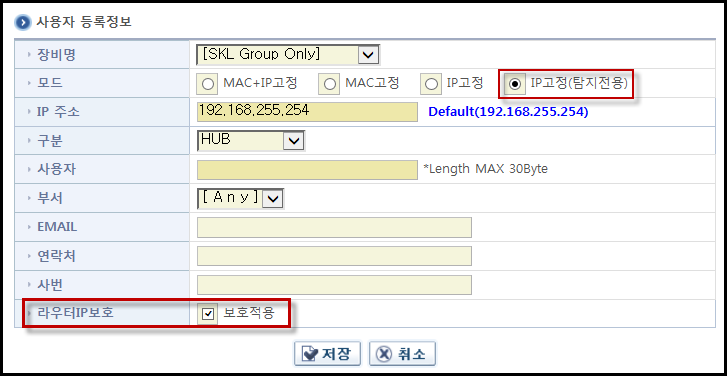
이제 중요 IP 보호적용 설정이 완료되었습니다.
구성도를 기준으로 일반 Switch 에서 GW IP 192.168.255.254 를 설정 후 트래픽을 발생시켜 보았습니다.
IP충돌 TEST 결과 입니다.
#CASE 1 결과
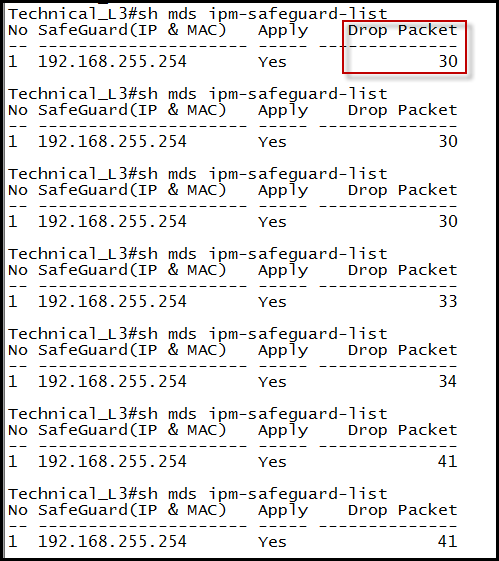
#SG1(GW) CLI 차단현황 확인
- 일반 Switch 에 IP 192.168.255.254 설정 후 Ping, Telnet 시도
- sh mds ipm-safeguard-list
#SG1(GW) VIPM IP 차단현황
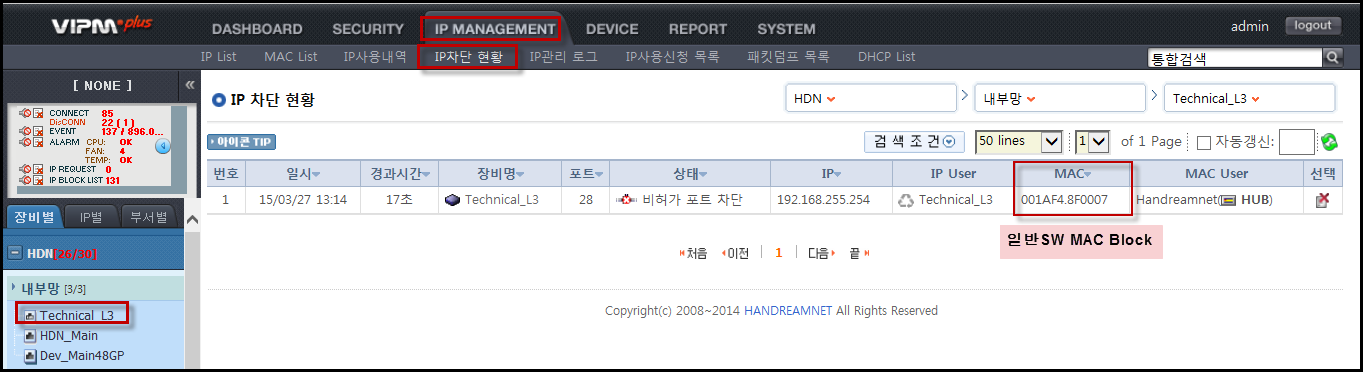
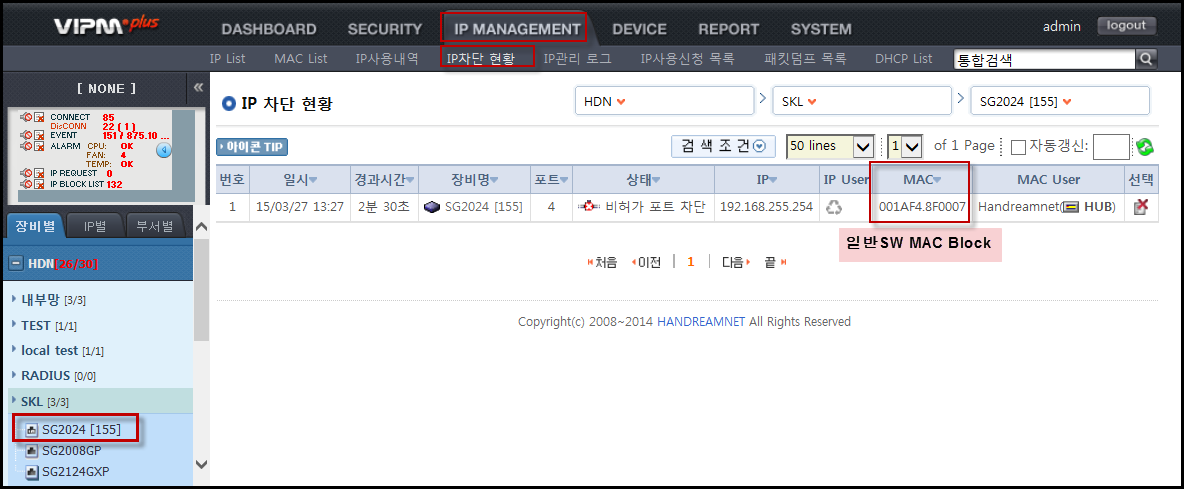
#CASE 2 결과
#SG2 Switch CLI 차단현황 확인
- sh mds ipm-safeguard-list
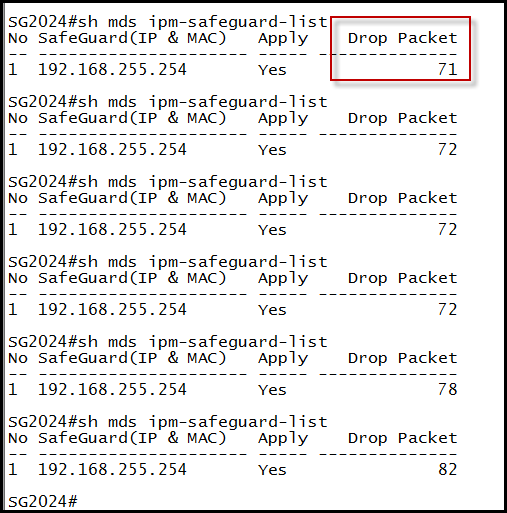
#SG2 Switch VIPM IP 차단현황