802.1X Guest Vlan & Dynamic Vlan
HanDreamnet
view : 728
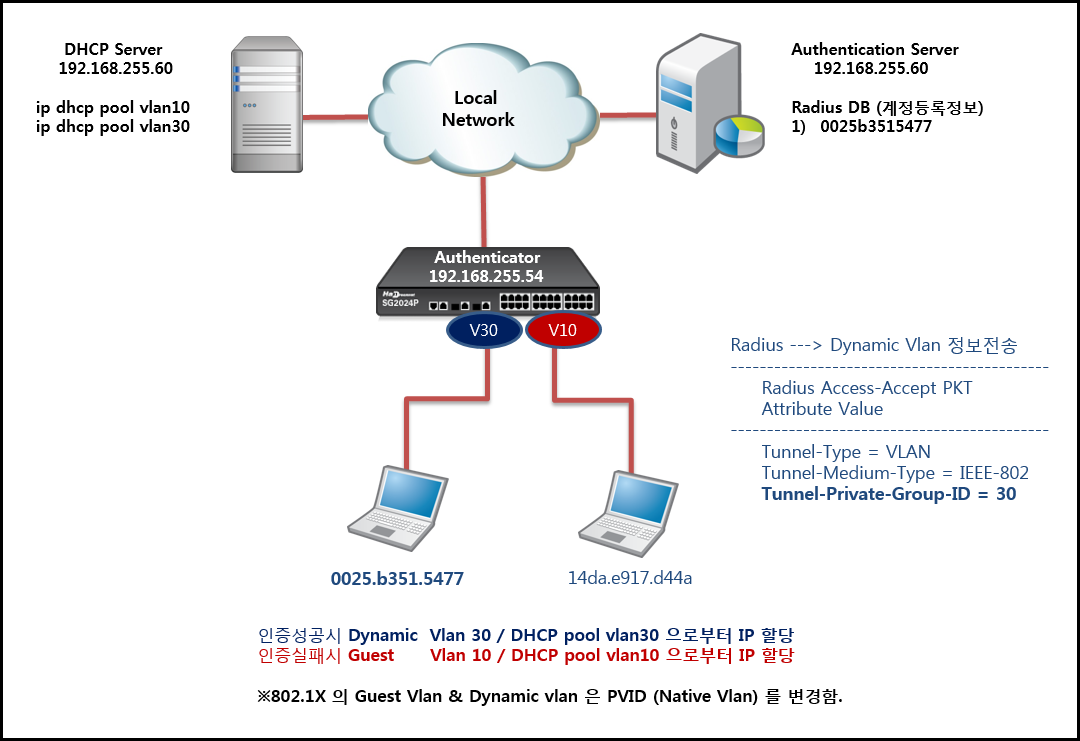
802.1X Guest vlan 기반의 인증방법입니다.
사용자 인증fail 시 통신을 차단하지 않고 해당 Port 의 Default Vlan 을 Guest vlan 으로 전환 하여 비인증 사용자의 제한된 통신만을 허용하는 인증방식 입니다.
또한 Dynamic Vlan 옵션을 추가하면 인증성공시 Radius Server 로 부터 수신받은 Vlan을 Default Vlan 으로 설정합니다.
[ 설정 ]
dot1x system-auth-ctrl
# 802.1X 인증기능 활성화
1) radius-server host 192.168.255.60 auth-port 1812 timeout 5 retransmit 3 key ********
#EAP-Method MD5
2) radius-server host 192.168.255.60 auth-port 1812 timeout 5 retransmit 3 key ******** eap-method peap-mschapv2
#EAP-Method peap-mschapv2
interface fe2
switchport trunk allowed vlan add 10,30
or
switchport hybrid allowed vlan add 10,30 egress-tagged disable
or
switchport access vlan 30
#guest vlan 기능은 Switch port mode 와 상관없이 사용가능함.
dot1x port-control auto
#port-base 인증 활성화
dot1x extension guest-vlan 10 dynamic-vlan
#guest-vlan 및 dynamic vlan 설정 (인증성공시 Dynamic vlan 할당 / 인증fail 시 guest vlan 할당)
dot1x extension mac-auth-bypass first-bypass
#MAC 인증 기능 활성화 (Radius 에 MAC 이 등록되어있으면 인증성공 / 미등록시 인증fail)
※ guest-vlan 및 dynamic vlan 정보는 SG Switch 에도 생성이 되어있어야 함
※ guest-vlan 기능은 multi-user 기능, web-auth 기능과 동시사용 불가
※ dynamic vlan 정보는 Radius 에서 전송하며 MAC 인증모드에서만 사용가능함.
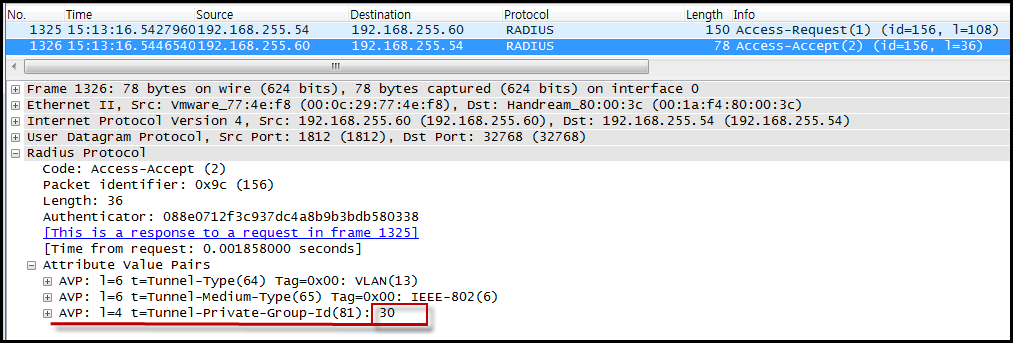
MAC 인증성공
1) SG Switch 에서 Radius 로 Access-Request (Client mac 전송)
2) Radius 에서 mac 정보 확인후 Access-Accept (Vlan 30 정보가 포함된 인증성공 메세지 전송)
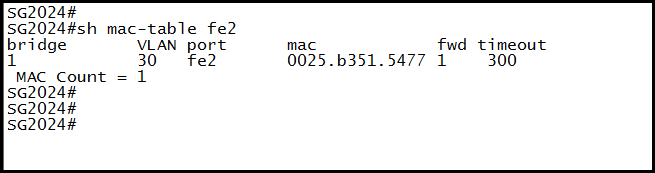
3) SG Switch 에서 해당 Interface 의 PVID 정보를 30으로 변경하고 연결된 Client 는 DHCP Pool Vlan30 으로부터 IP할당
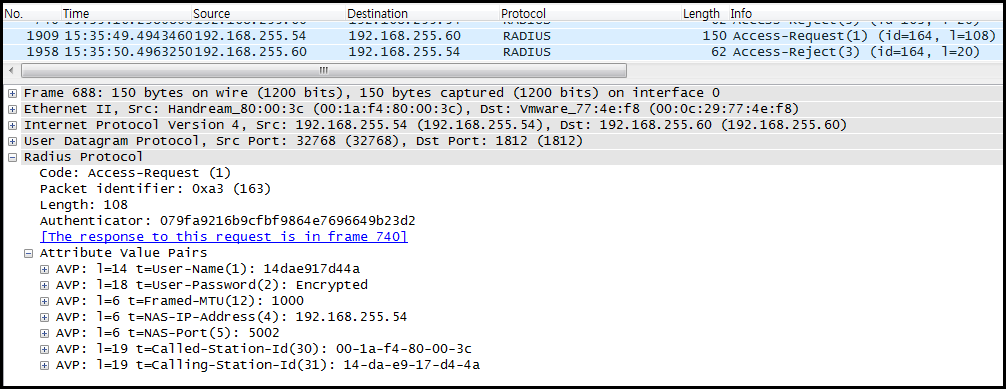
MAC 인증실패
1) SG Switch 에서 Radius 로 Access-Request (Client mac 전송)
2) Radius 에서 mac 정보 확인후 Access-Reject (인증Fail 메세지 전송)
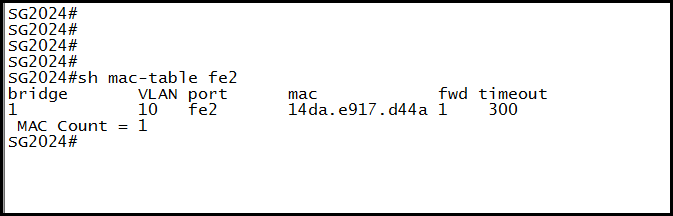
3) SG Switch 에서 Guest vlan 10 할당 (guest vlan 환경에서 인증fail 시 에는 Radius 로 부터 Vlan 정보를 받지않음)
4) 연결된 Client 는 DHCP Pool Vlan10 으로부터 IP할당