


802.1X 시스템 관리자 인증 [AAA]
HanDreamnet
view : 728
AAA 인증
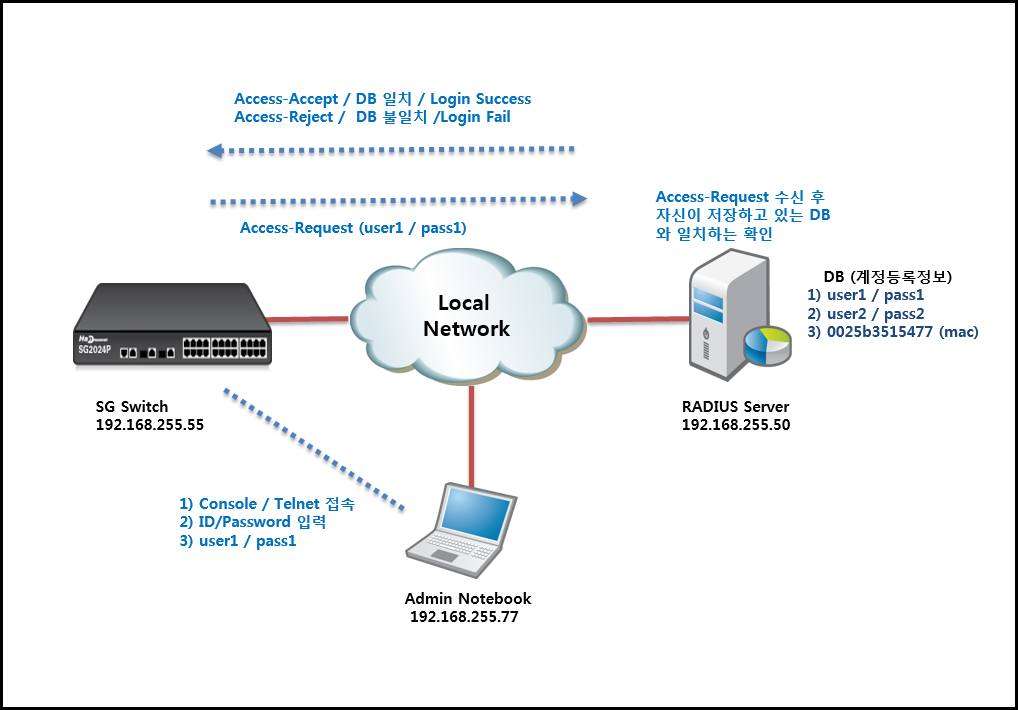
시스템 접근을 허용하기 위해 신원을 검증하고 검증된 사용자에게는 특정 수준의 권한과 서비스를 허용한다.
대표적인 Protocol로는 RADIUS,TACACS+ 등이 있으며 SG Series는 Authentication Server에게 사용자 인증 정보를 전달하는 Bridge 역할을 수행한다.
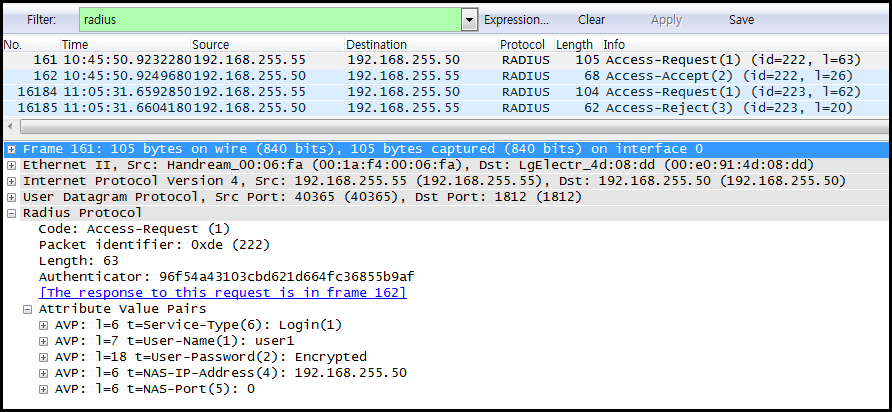
Radius Server PKT (Login Success / Login Fail )
인증 성공 후 SG Switch syslog
Jun 2 13:22:32 SG2024 IMISH[26975]: : IMISH: user1: sh syslog desc | inc login
Jun 2 13:22:25 SG2024 login[14207]: user1 login on `pts/2' from `::ffff:192.168.255.77'
Jun 2 13:22:25 SG2024 login[14207]: authentication OK, username user1, service (unknown)
AAA 인증 설정
※ Radius Server : 192.168.255.50
SG2024G(config)#aaa system-aaa-ctrl (관리자 인증 활성화)
SG2024G(config)#radius-server host 192.168.255.50 key 123456 (Server 및 Key 세팅)
SG2024G(config)#ip radius source-interface 192.168.255.50 1023 (Local address 세팅)
SG2024G(config)#aaa group server radius skl server 192.168.255.50 (aaa group 및 Server mapping)
SG2024G(config)#aaa authentication login default radius skl (로그인 default 옵션으로 radius로 설정된 skl 그룹을 사용한다고 설정)
SG2024G(config)#line vty 0 5 (Remote 접속시)
SG2024G(config-line)#login authentication default ( Login 인증 default 사용)
SG2024G(config)#line console 0 (Console 접속시)
SG2024G(config-line)#login authentication default ( Login 인증 default 사용)