


802.1X Intro
HanDreamnet
view : 698
SG Switch에서는 IEEE 802.1X 기반 사용자 인증정책을 Interface 별로 설정할수 있습니다.
인증기능이 활성화 된 Interface에서는 Radius Server를 통해 권한을 획득한 단말들만 네트워크 사용이 가능합니다.
SG Switch는 인증을 위한 Bridge 역할을 하며 인증에 필요한 사용자 DB는 Radius에서 가지고 있습니다.
802.1X 인증과정
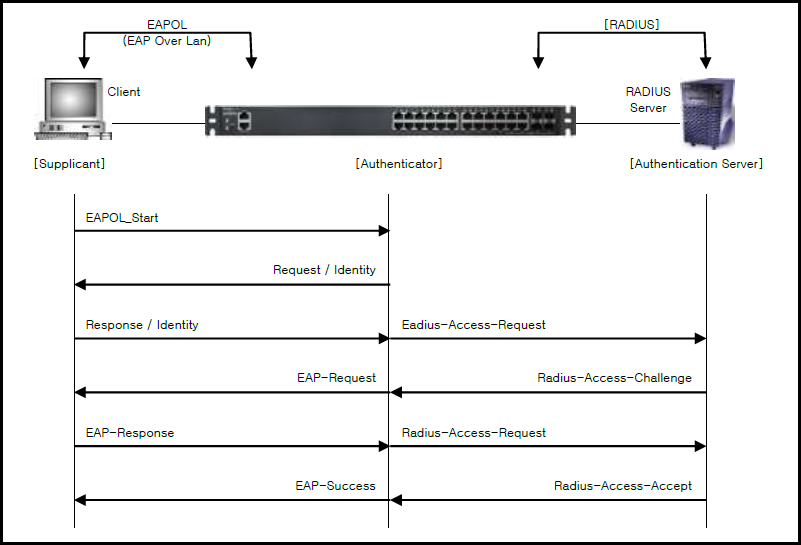
802.1X 인증과정 설명 (EAP Methods MD5)
1. 단말은 부팅후 EAPOL Start PKT을 자신의 인터페이스에 전송
2. 스위치는 EAPOL Start PKT 수신 후 단말에게 ID를 요구 (ID Request)
3. 단말은 ID 전송 (ID Response)
4. 스위치는 단말 ID를 RADIUS Protocol로 변환하여 RADIUS Server로 전송 (Access-Request) / ID
5. RADIUS Server는 ID를 자신의 DB와 대조
6. 참 일경우 Radius Server는 스위치로 RADIUS Access-challenge PKT 전송 (Access-challenge PKT) /ID
7. 스위치는 Access-Challenge 수신 후 단말에게 MD-5 Password 요청 PKT을 전송 (EAPOL Request) /md5-challenge
8 단말은 MD-5 Password를 스위치로 전송 (EAPOL Response)
9. 스위치는 MD-5 Password를 RADIUS Protocol로 변환하여 RADIUS Server로 전송(Access-Request) /Pass
10. RADIUS Server는 인증을 실행하고 성공할 경우 스위치로 Access-Accept 전송 (Access-Accept) / Pass
11. 스위치는 Access-Accept 수신 후 단말에게 EAP-Success 전송하면서 단말이 연결된 포트를 Authorized로 변경
12. 단말 통신 중단시에 EAPOL Logoff PKT을 스위치에 전송
A) 인증단말 PKT
Client : 00:25:b3:51:54:77
Authenticator : 00:1a:f4:43:70:40
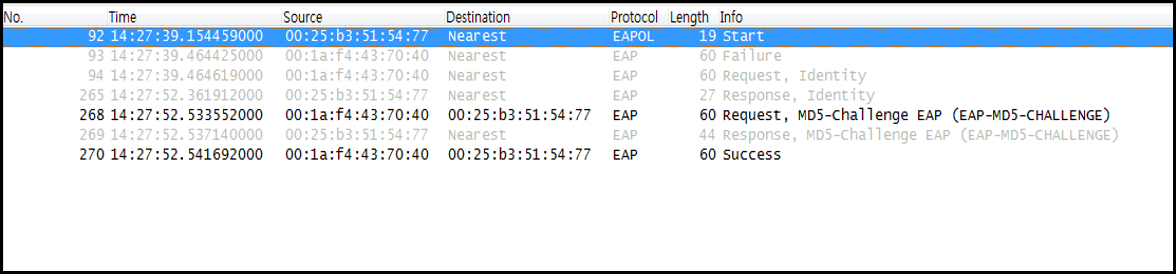
B) RADIUS Server PKT
Authenticator : 192.168.255.158
RADIUS Server : 192.168.255.150
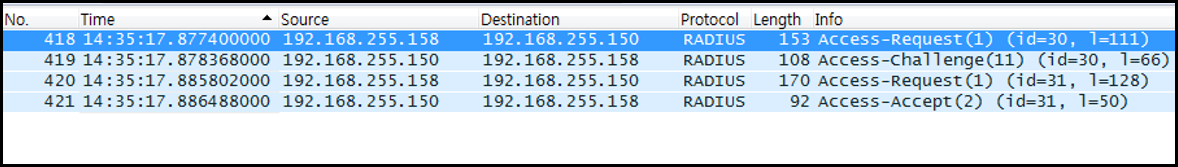
※ 참고
Supplicant 및 Authenticator 간 (단말↔스위치/AP) : EAP over LAN (EAPoL)
Authenticator 및 Authentication Server 간 (스위치/AP↔Radius Server) : EAP over RADIUS
EAP Methods / EAP Authentication Type
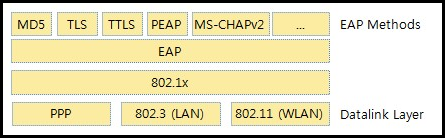
EAP-MD5
- Username / Password 기반의 인증프로토콜
- 인증서 없음
- 구현이 단순하고, 단방향 사용자 인증
- PPP-CHAP 프로토콜을 EAP에 적용
EAP-LEAP
- Cisco 독자규격
- Username / Password 기반 인증
EAP-PEAP
-터널링 방식의 인증 알고리즘으로 사용자 Password를 기반으로 하는 인증방식
- MS-CHAPv2 전송을 위한 터널구현
- PEAP Server를 이용하여 TLS 터널을 생성하고 이를 통한 인증서버와 사용자간의 인증
- 일반적으로 인증서버에서 PEAP Server 기능 수행
EAP-TTLS
- 공개키 및 Username/Password 기반의 인증
- 인증서가 설치된 서버와 개인 사용자간 터널을 이용하여 암호화된 인증 정보를 주고 받는 방식
- 사용자가 TTLS의 서버 인증서를 검증 후 인증 진행
- 일반적으로 인증서버에서 TTLS Server 기능을 수행함.
EAP-TLS
인증서를 이용하여 서버 및 클라이언트 상호 인증
서버와 클라이언트에 각각 인증서 필요